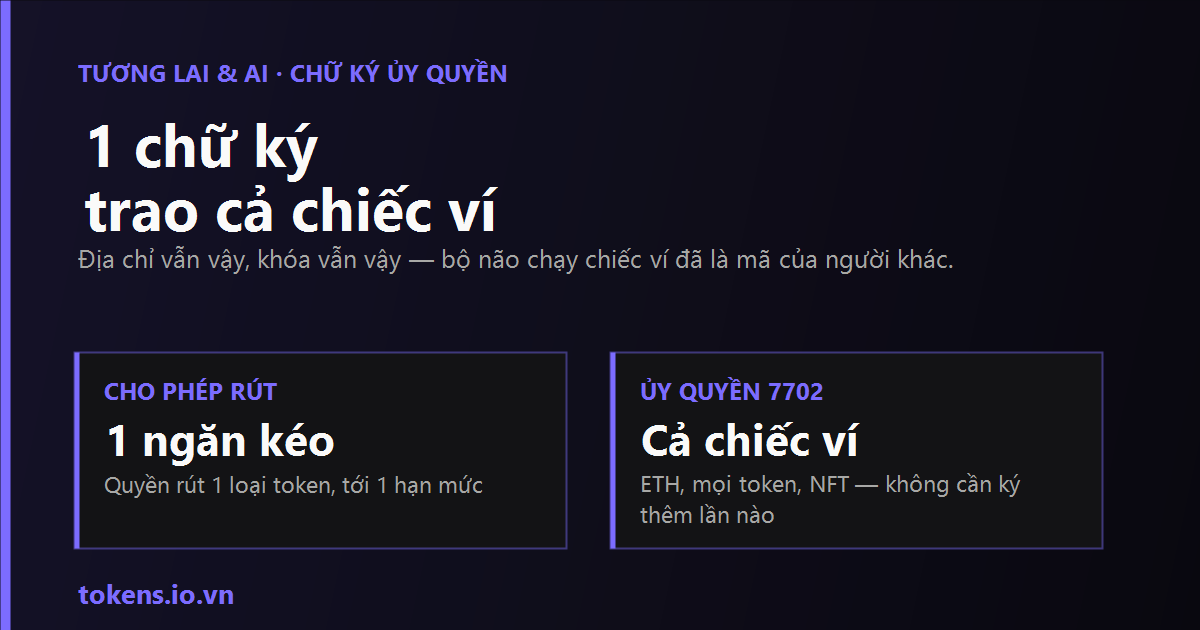
Cách nhận ra 1 chữ ký trao cả chiếc ví cho người khác — kể cả khi màn hình chỉ hỏi bạn nâng cấp tài khoản
Đọc nhanh trong 30 giây
▸
Trong vụ Binance, theo Chainalysis và Fireblocks, kẻ tấn công không đánh cắp khóa ví nóng. Chúng lấy được 1 chữ ký hợp lệ — và chữ ký đó trao quyền điều khiển cả chiếc ví
Loại chữ ký này có tên kỹ thuật là ủy quyền EIP-7702, một tính năng mới của Ethereum.
▸
Sau chữ ký ấy, địa chỉ ví vẫn vậy, khóa vẫn vậy — nhưng "bộ não" chạy chiếc ví đã là mã của người khác
Và nó ở đó cho tới khi bị gỡ, không cần thêm chữ ký nào nữa.
▸
Ví của người dùng thường cũng ký được loại ủy quyền này. Kẻ lừa đảo đã dùng nó từ trước vụ Binance
Một nghiên cứu cuối năm 2025 gọi nó là 1 chữ ký trao quyền điều khiển không điều kiện và kéo dài.
▸
Bài này giải thích bằng lời thường: chữ ký đó là gì, khác chữ ký "cho phép rút" ra sao, và 4 việc để không trao nhầm
Không cần biết lập trình.
Cơ chế kỹ thuật trích từ bài phân tích của Fireblocks (30/10/2026), Chainalysis (30/10/2026) và một bài nghiên cứu trên arXiv (12/2025). Các con số về vụ Binance là ước tính của bên phân tích, Binance chưa công bố bản đối chiếu cuối cùng.
Chiếc ví và bộ não của nó
Một ví Ethereum thông thường — loại bạn tạo bằng ứng dụng ví trên điện thoại — vốn rất đơn giản. Nó có 1 địa chỉ, 1 khóa riêng. Ai cầm khóa thì ký được lệnh chuyển. Hết. Nó không chạy được chương trình nào.
Tháng 5/2025, Ethereum thêm một tính năng tên là EIP-7702. Tính năng này cho phép chủ ví ký 1 thông điệp để gắn mã của một hợp đồng thông minh vào chính địa chỉ ví của mình. Từ lúc đó, mỗi khi có ai gọi tới địa chỉ ví, đoạn mã được gắn sẽ chạy. Ý định ban đầu là tốt: cho ví thường làm được những việc tiện lợi như gộp nhiều lệnh thành 1, hay để người khác trả phí giao dịch hộ.
Hình dung thế này: chiếc ví của bạn là một chiếc xe. Trước đây chỉ có bạn cầm lái. Chữ ký 7702 giống như lắp vào xe một bộ lái tự động do người khác viết. Xe vẫn là xe của bạn, biển số vẫn vậy, chìa khóa vẫn trong túi bạn — nhưng bộ lái mới quyết định xe chạy đi đâu.
Nếu bộ lái đó do một bên tử tế viết, bạn có thêm tiện ích. Nếu nó do kẻ gian viết, nó lái xe đi mà không cần hỏi bạn lần nào nữa.
Chuyện gì đã xảy ra ở Binance
Theo Chainalysis, trên mạng Ethereum, kẻ tấn công gửi lên những ủy quyền đã được ký hợp lệ, cho phép một ví nóng của Binance chạy mã do kẻ tấn công triển khai — rồi gọi vào ví đó để quét tài sản sang các địa chỉ của chúng.
Phân tích của Fireblocks, hãng chuyên hạ tầng giữ tài sản số, kể chi tiết hơn:
Vụ Binance qua lăng kính 7702 — theo phân tích của Fireblocks
1
Kẻ tấn công chiếm được máy trạm của một kỹ sư vận hành — máy có quyền triển khai và ký
Khớp với thông tin ban đầu Binance công bố.
2
Chúng tạo 1 ủy quyền mới, gắn ví nóng chính của sàn vào một hợp đồng độc hại
Một giao dịch mang tới 50 ủy quyền, để chắc chắn ít nhất 1 cái hợp lệ khi được xử lý. Chúng đã tập dượt trước trên ví thử.
3
Trong vòng 3 phút, hợp đồng của chúng gọi vào ví nóng và chuyển ra khoảng 167.464 ETH và 1,615 tỷ USDT
Ước tính của Fireblocks, chưa phải con số Binance xác nhận.
4
Quyền điều khiển vẫn còn đó hơn 1 giờ sau, và được dùng lại
Ví đã bị gắn mã độc thì tiếp tục bị rút — kể cả tiền mới nạp vào — mà không cần thêm chữ ký nào.
Ý chính cho người dùng thường nằm ở bước 4: sau 1 chữ ký hợp lệ, ví có thể bị rút tiếp mà không cần bạn làm gì nữa.
Chữ ký "cho phép" (approve) — cho 1 hợp đồng quyền rút 1 loại token, tới 1 hạn mức
Như đưa cho ai đó chìa khóa 1 ngăn kéo. Nguy hiểm, nhưng chỉ 1 ngăn.
2
Chữ ký ủy quyền 7702 — gắn mã của người khác vào cả chiếc ví
Như lắp bộ lái của người khác vào xe. ETH, mọi loại token, NFT — tất cả đều nằm trong tầm của đoạn mã đó.
Một bài nghiên cứu công bố trên arXiv tháng 12/2025 mô tả rủi ro này là "1 ủy quyền trao quyền điều khiển không điều kiện và kéo dài đối với tài khoản".
Bài nghiên cứu đó, của nhóm tác giả từ Đại học Thành phố Macau, CSIRO Data61 và Đại học Wollongong, chỉ ra 3 điều đáng sợ hơn cả. Thứ nhất, nhiều ví không hiển thị danh sách ủy quyền nằm trong giao dịch. Thứ hai, ủy quyền vẫn được ghi lên chuỗi kể cả khi giao dịch bên ngoài thất bại — bạn thấy báo lỗi, tưởng không có gì xảy ra, nhưng bộ lái đã được lắp. Thứ ba, trong dữ liệu họ phân tích — hơn 150.000 sự kiện ủy quyền và thực thi, hơn 26.000 địa chỉ — các ủy quyền tập trung vào một số ít họ hợp đồng có liên hệ với hoạt động tội phạm, dùng đi dùng lại qua nhiều vụ.
Vì sao đây là chuyện của tương lai, không chỉ của hôm nay
Bài nghiên cứu dẫn con số 2 tới 3 triệu lượt ủy quyền mỗi ngày trên các chuỗi lớn tương thích Ethereum. Ví thông minh, gộp lệnh, trả phí hộ — những tiện ích này sẽ còn lan rộng, và phần lớn là tốt. Nhưng mỗi tiện ích mới của ví là thêm một loại chữ ký mới mà người dùng phải học cách đọc.
Bài học từ vụ Binance không phải là "tính năng mới thì xấu". Nó là: sàn lớn nhất thế giới, với đội kỹ sư hàng nghìn người, vẫn bị lừa ký đúng loại chữ ký này. Người dùng thường càng cần một thói quen đơn giản trước mỗi lần ký.
4 việc làm ngay để không trao nhầm
4 việc, không tốn đồng nào
1
Màn hình ví nhắc tới "ủy quyền", "delegate", "nâng cấp lên tài khoản thông minh", "authorization" từ một trang bạn không chủ động mở — từ chối
Với phần lớn người dùng, bật tài khoản thông minh — nếu có — là việc bạn chủ động làm trong cài đặt của ví, không phải thứ một trang lạ đòi bạn ký.
2
Gặp yêu cầu ký mà ví không giải thích rõ đang ký cái gì — không ký
Một chữ ký bạn không đọc được là một chữ ký bạn không kiểm soát được.
3
Tách 2 ví: 1 ví để thử trang mới, nhận quà, kết nối ứng dụng lạ — chỉ để ít tiền; 1 ví để giữ, không bao giờ kết nối đi đâu
Nếu ví thử bị gắn bộ lái lạ, thứ mất chỉ là phần nhỏ.
4
Nếu nghi đã ký nhầm: ngừng dùng ví đó, chuyển phần còn lại sang một ví mới tạo trên thiết bị sạch
Đừng nạp thêm tiền vào ví nghi bị gắn mã lạ — bài học bước 4 vụ Binance: tiền mới nạp cũng bị rút.
Bài này không khuyên dùng hay tránh ứng dụng ví nào. Tên gọi trên màn hình khác nhau tùy ví; điều cần nhớ là loại quyền, không phải chữ hiển thị.